Подробнее:
Безопасное облако для бизнеса - это инфраструктура, в которой защита данных заложена на уровне сертифицированной площадки, сетевой архитектуры и регламентов доступа, а не подключается отдельной опцией. Pro-Data размещает вычислительные мощности в локальных дата-центрах в Алматы и Ташкенте, работает по стандарту ISO/IEC 27001:2022 и хранит данные заказчиков на территории Казахстана, что отвечает требованиям закона РК номер 94-V о персональных данных. Формат предназначен для компаний, у которых непрерывность сервисов и контроль над данными относятся к критичным условиям работы.
Защита данных в облаке: что обеспечивает Pro-Data
Комплексный подход к безопасности означает, что защита данных в облаке строится сразу на нескольких уровнях: физическая безопасность дата-центра, сетевая фильтрация трафика, шифрование при передаче и хранении, сегментация сети, управление правами доступа и непрерывный мониторинг событий. Каждый уровень закрывает свой класс рисков, и ни один из них не заменяет остальные. Такой подход применяется на всей облачной платформе Pro-Data, независимо от выбранного заказчиком формата размещения.
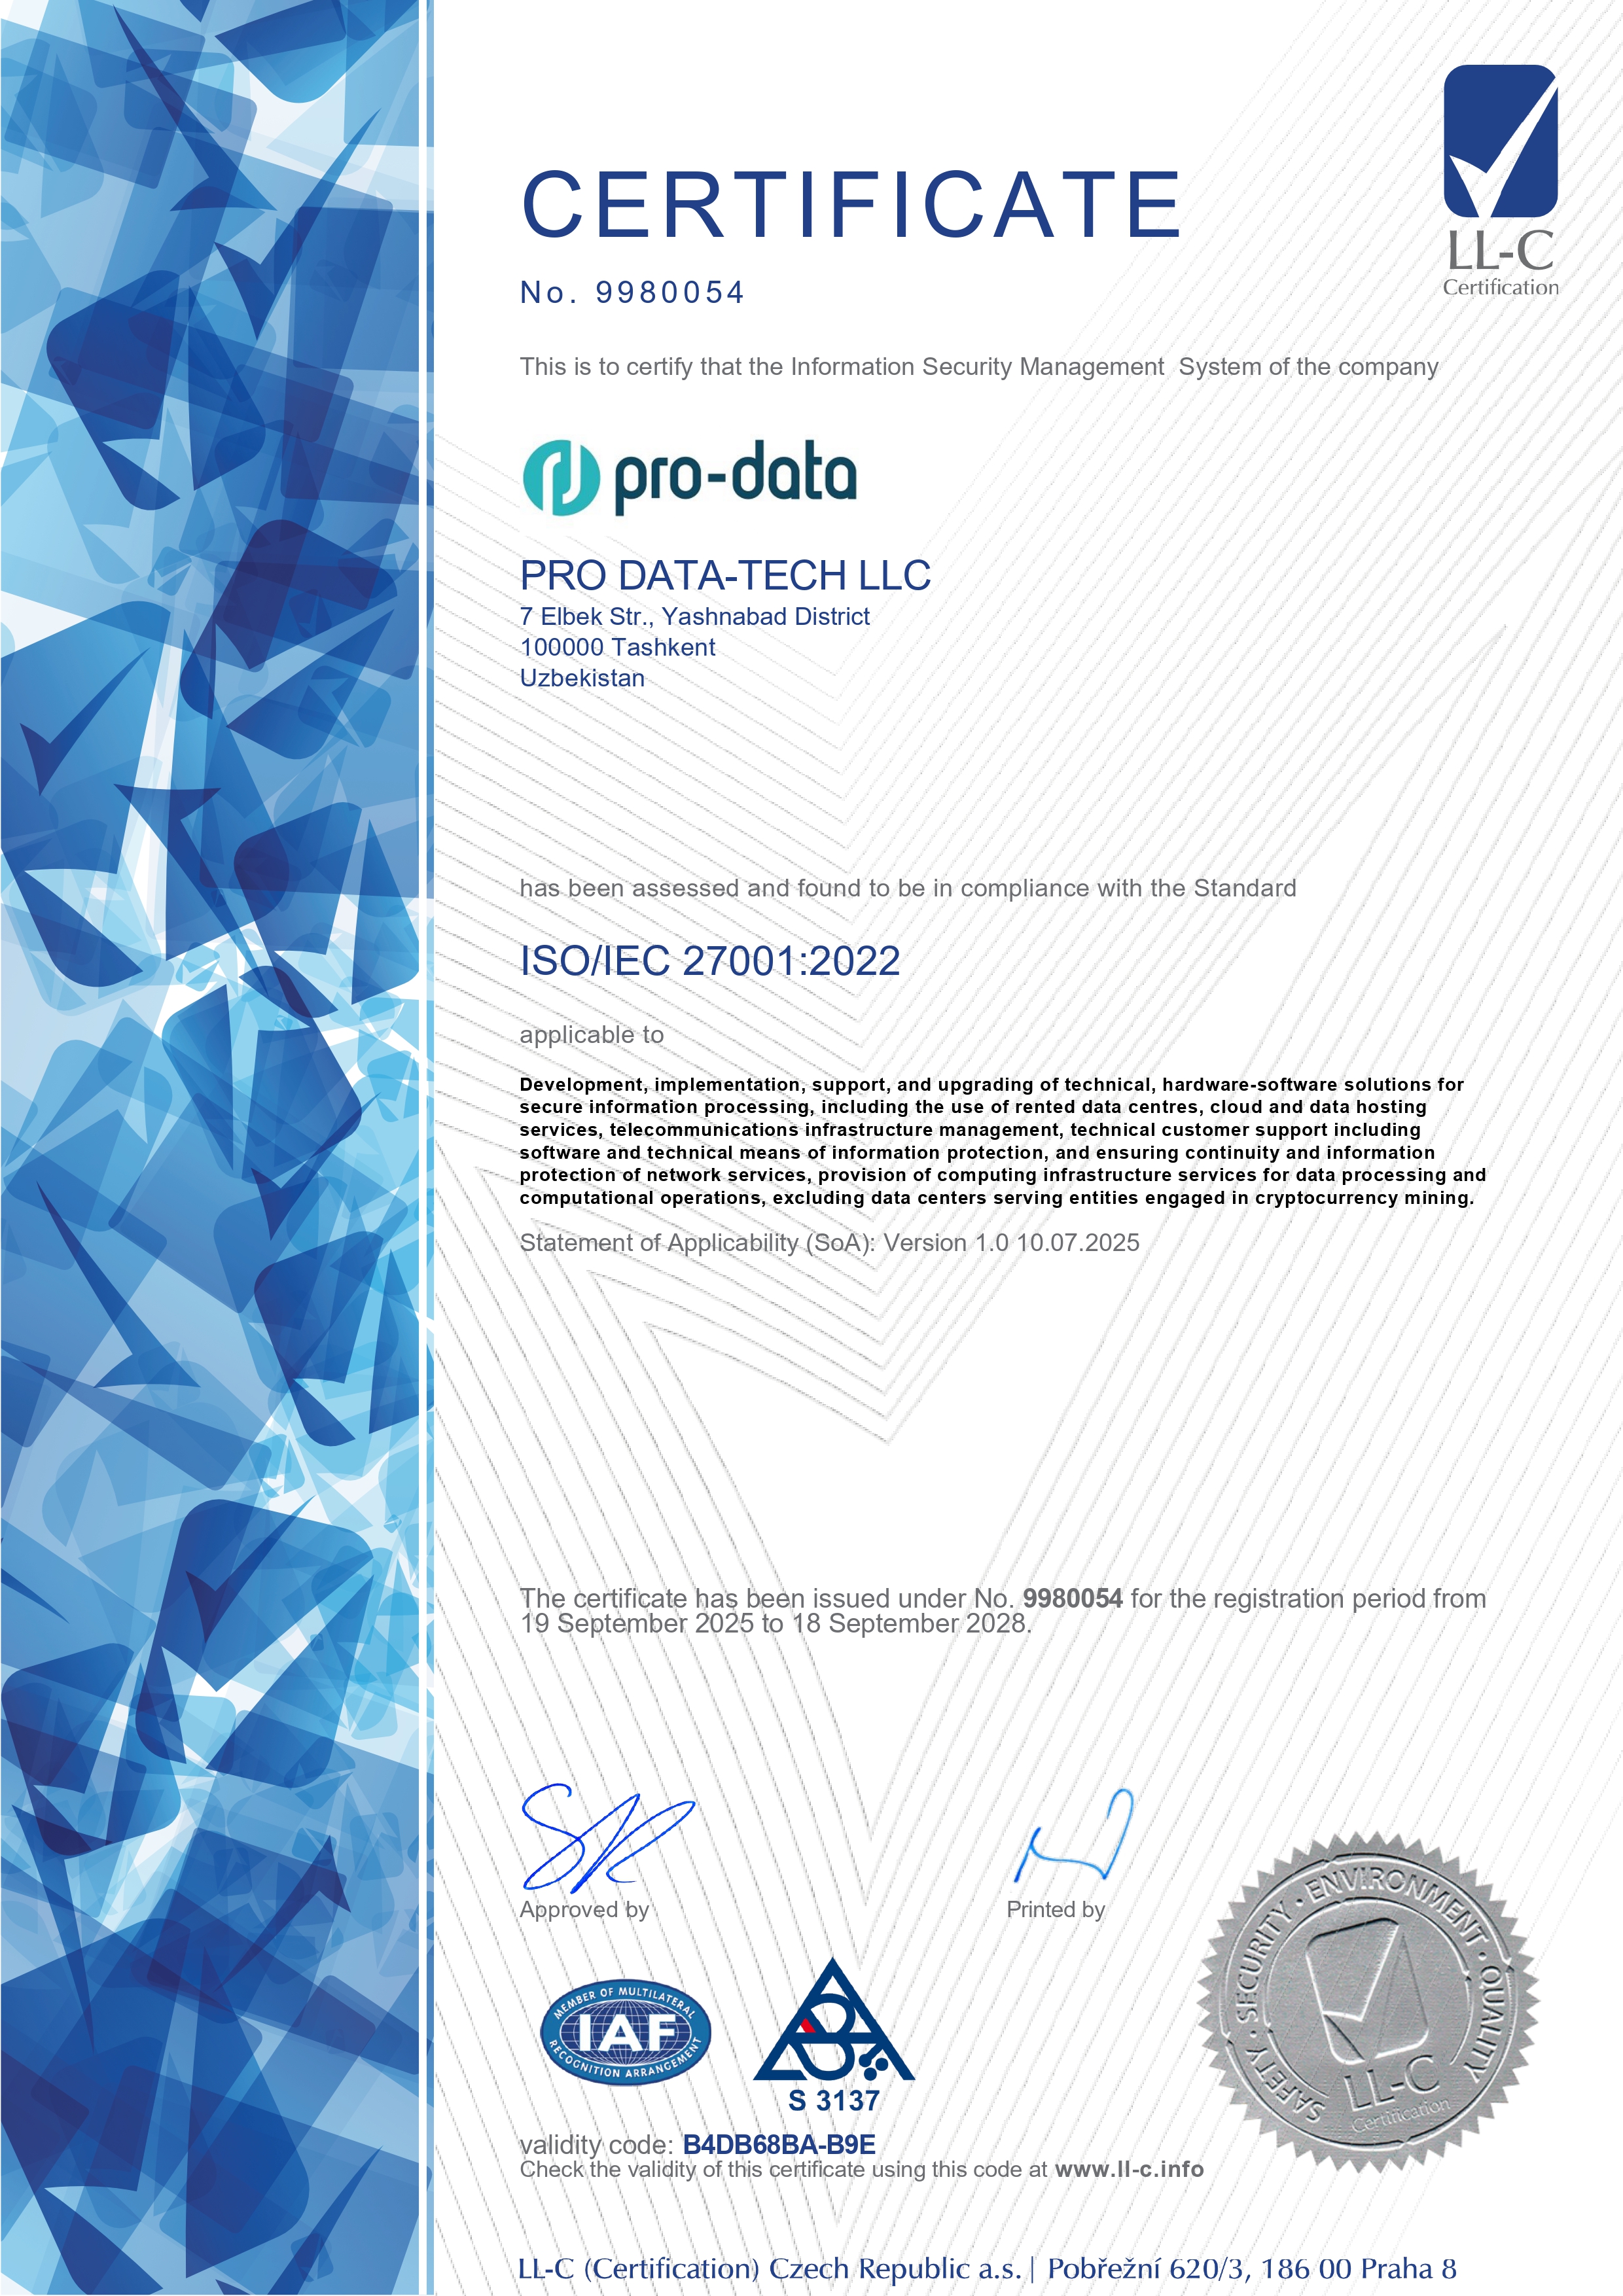
Сертифицированная инфраструктура подтверждает соблюдение требований не декларативно, а через регулярный внешний аудит. Инфраструктура Pro-Data сертифицирована по ISO/IEC 27001:2022, в 2023 году компания прошла сертификацию PCI DSS, а дата-центры спроектированы по стандарту TIER III с резервированием инженерных систем. Сертификация предполагает не разовую проверку, а поддержание процессов: ежеквартальное сканирование на уязвимости, контроль изменений, регламенты реагирования и документирование инцидентов.
Локальное присутствие в регионе влияет на два параметра одновременно: юридический и технический. Данные заказчиков из Казахстана обрабатываются в локальных дата-центрах, а не выносятся за пределы страны, что снимает вопросы трансграничной передачи персональных данных. Одновременно короткое сетевое плечо до площадки в Алматы дает низкую задержку для корпоративных приложений, баз данных и сервисов, чувствительных к времени отклика.
Кому подходит защищенная облачная инфраструктура
Компании с регулируемыми данными обращаются за облаком с подтвержденной сертификацией чаще других. Среди заказчиков Pro-Data - банки и финансовые организации, страховые компании, авиаперевозчики, цифровые сервисы, ритейл, фармацевтика и медицина, производство, образование, туризм. Для этих отраслей характерны требования регуляторов к хранению данных, необходимость демонстрировать соответствие при проверках и высокая цена простоя даже в течение нескольких минут.
Организации в стадии перехода из собственной серверной в облако составляют вторую крупную группу. Для них важен не только уровень защиты, но и переход от капитальных затрат к операционным: оплата по модели pay-as-you-go, фиксированные платежи по выделенным ресурсам, отсутствие необходимости обновлять оборудование и содержать инженерный штат для обслуживания площадки.
Когда вопрос безопасности облака становится определяющим
Типовые сценарии обращения повторяются от заказчика к заказчику. Требование регулятора или партнера предоставить подтверждение сертификации инфраструктуры. Подготовка к аудиту, при которой выясняется, что текущая площадка не соответствует требованиям. Инцидент у прежнего поставщика: длительный простой, потеря данных или отсутствие рабочей резервной копии. Рост нагрузки на публичные сервисы и участившиеся сетевые атаки. Запуск нового сервиса, где обработка платежей или персональных данных требует отдельного контура.
Что входит в систему безопасности облачной платформы
Состав защиты определяется задачей, поэтому базовый набор мер действует для всех заказчиков, а часть решений подключается дополнительно под конкретный сценарий. Базовый уровень включает сертифицированную площадку, сегментацию сети, шифрование, контроль доступа и мониторинг. Расширенный уровень добавляет внешнюю фильтрацию трафика, защиту веб-приложений и выделенные схемы резервного копирования. Основные компоненты представлены далее.
| Опция | Что включает | Кому подходит |
|---|
| Сертифицированная площадка | Дата-центры по стандарту TIER III, ISO/IEC 27001:2022, PCI DSS, контроль физического доступа, резервирование питания и охлаждения | Компаниям с требованиями регуляторов и внешним аудитом |
| Сетевая защита Fortinet | Межсетевое экранирование, фильтрация трафика, блокировка несанкционированного доступа, сегментация контуров | Корпоративным сетям с несколькими средами и филиалами |
| Фильтрация DDoS от Qrator Labs | Внешняя очистка трафика в реальном времени, противодействие атакам уровня L7 без деградации сервиса | Публичным сервисам, интернет-магазинам, финтех-платформам |
| Резервное копирование Veeam | Агентское копирование в облачный репозиторий, поддержка правила 3-2-1, администрирование через панель управления | Организациям с требованиями к точке и времени восстановления |
| Мониторинг и аудит уязвимостей | Непрерывное отслеживание событий, ежеквартальное сканирование Tenable, обновление ОС и сервисных пакетов | Инфраструктурам с постоянно меняющимся составом сервисов |
| Шифрование и контроль доступа | Защита информации при передаче и хранении, разграничение прав, журналирование действий | Всем сценариям обработки персональных и платежных данных |
| Защита веб-приложений (WAF) | Фильтрация запросов к веб-сервисам, подключается по отдельному запросу | Сайтам, порталам и API с внешним доступом |
Различия между компонентами проявляются в зоне ответственности. Сертификация площадки и сетевая защита работают на уровне провайдера и не требуют настроек со стороны заказчика. Резервное копирование и защита веб-приложений настраиваются под конкретные системы: состав копируемых данных, глубина хранения, расписание и приоритет восстановления определяются заранее. Фильтрация DDoS подключается для тех сервисов, которые доступны из внешней сети. Полный набор мер одновременно нужен не всегда, и состав согласовывается по результатам разбора инфраструктуры.
Форматы размещения и уровни защиты
Выбор формата влияет на степень изоляции ресурсов, скорость запуска и модель оплаты. Публичное облако дает быстрый старт и гибкое масштабирование, частное облако и выделенные серверы обеспечивают изолированные ресурсы под требования внутренней политики безопасности, объектное хранилище закрывает задачи долговременного хранения неструктурированных данных. Перед выбором формата важно учитывать несколько факторов: тип обрабатываемых данных, требования аудита, характер нагрузки и допустимое время простоя. Основные различия между форматами сведены в следующую таблицу.
| Формат | Сроки | Особенности | Когда выбирать |
|---|
| Виртуальные серверы VPS/VDS в облаке | Запуск после согласования конфигурации | SLA с уровнем доступности до 99,99%, гибкое масштабирование ресурсов, оплата по фактическому потреблению | Для веб-сервисов, тестовых сред и приложений с переменной нагрузкой |
| Частное облако | Активация серверов за 10 минут после подготовки | Изолированный пул ресурсов, соответствие требованиям TIER III, фиксированные платежи | Для регулируемых данных и внутренних корпоративных систем |
| Аренда выделенных серверов | Активация серверов за 10 минут после подготовки | Физически выделенное оборудование, высокая скорость подключения, индивидуальная конфигурация | Для баз данных и нагрузок с постоянным высоким потреблением |
| Серверы с GPU | По согласованию конфигурации | Карты NVIDIA TESLA H100 и V100, изолированная среда для расчетов | Для AI-инференса, рендеринга и сложных вычислений |
| Объектное хранилище | Доступ после создания бакетов | Совместимость с API Amazon S3, хранение объектов с уникальным идентификатором, оплата за объем и запросы | Для архивов, медиафайлов, логов и резервных копий |
| Managed Kubernetes | По согласованию конфигурации | Автоматическое управление кластерами, балансировщик нагрузки | Для контейнерных приложений и микросервисной архитектуры |
Ограничения форматов учитываются на этапе проектирования. Публичное облако не всегда подходит там, где внутренняя политика требует физической изоляции оборудования, а выделенный сервер проигрывает в гибкости при резких скачках нагрузки. Объектное хранилище рассчитано на неструктурированные данные и не заменяет блочные тома под базы данных. Часть заказчиков использует гибридную схему: критичные системы размещаются в частном контуре, а публичные сервисы и среды разработки - в облачной платформе с внешней фильтрацией трафика. Итоговая архитектура определяется после уточнения параметров нагрузки и требований к данным.
Как выбрать облачного провайдера по требованиям безопасности
Проверка провайдера начинается с документов, а не с описаний на сайте. Запрос действующего сертификата ISO/IEC 27001 с указанием юридического лица и области действия дает больше, чем перечень технологий. Так же проверяются стандарт проектирования дата-центра, наличие PCI DSS при обработке платежных данных и фактическая статистика доступности за прошедший период, а не только заявленный уровень SLA.
Параметры для проверки перед выбором площадки:
- Юрисдикция и физическое расположение дата-центров, где будут храниться данные.
- Действующие сертификаты и период их актуальности, область сертификации.
- Регламент резервного копирования: глубина хранения, частота, географическое распределение копий.
- Схема разграничения доступа со стороны персонала провайдера и журналирование действий.
- Порядок и сроки реагирования на обращения, доступность инженерной поддержки.
- Наличие внешней фильтрации трафика и защиты веб-приложений при публичных сервисах.
- Условия миграции и обратного переноса данных.
Типовые ошибки выбора повторяются регулярно. Оценка предложения только по стоимости ресурсов без учета резервного копирования и фильтрации трафика приводит к дополнительным работам после запуска. Отсутствие проверенной процедуры восстановления делает резервные копии формальностью: копия существует, но время восстановления никто не измерял. Перенос всей инфраструктуры одномоментно без пилотного контура усложняет диагностику при первых сбоях. Нереалистичным будет и ожидание, что переход в сертифицированное облако сам по себе закрывает вопросы безопасности на стороне приложений заказчика: защита периметра и корректность кода относятся к разным зонам ответственности.
Данные для подготовки перед обращением сокращают срок проектирования: перечень систем и их назначение, объем данных и прогноз роста, требования к времени восстановления, список внешних интеграций, действующие требования регуляторов и внутренних политик, а также окно, в которое допустим технологический перерыв при переносе.
От чего зависят условия и стоимость защищенного облака
Расчет строится индивидуально и зависит от состава ресурсов и требований к защите. На итоговые условия влияют объем вычислительных мощностей и дискового пространства, класс дисков, объем исходящего трафика, количество запросов к объектному хранилищу, число защищаемых сервисов и выбранная модель оплаты - по фактическому потреблению или фиксированным платежом.
Верхнюю границу расчета смещают дополнительные контуры защиты и повышенные требования к восстановлению: изолированная среда вместо общего пула, увеличенная глубина хранения резервных копий, географически распределенное резервирование, подключение внешней фильтрации трафика и защиты веб-приложений, выделенные лицензии на программное обеспечение Microsoft или Red Hat, а также расширенное сопровождение с фиксированным SLA.
Нижнюю границу расчета формируют сценарии с прогнозируемой нагрузкой и стандартным набором мер защиты: типовая конфигурация виртуальных серверов, базовый регламент резервного копирования, отсутствие требований к физической изоляции оборудования. Модель pay-as-you-go позволяет оплачивать фактический объем данных, запросы и исходящий трафик, что удобно для проектов с неравномерным потреблением ресурсов.
Индивидуальный расчет требуется при миграции крупных инфраструктур, гибридных схемах с несколькими площадками, размещении систем, попадающих под отраслевое регулирование, а также при подключении серверов с GPU под расчетные задачи. Состав работ, регламент сопровождения и порядок эскалации в таких случаях согласуются отдельно. Актуальные условия по услугам приведены в разделе облачной платформы и виртуальных серверов, а окончательные параметры определяются после уточнения задачи.
Этапы подключения и сопровождения
Шаг 1. Обращение и уточнение задачи
Первичный разбор инфраструктуры занимает от одного разговора до нескольких встреч в зависимости от сложности систем. Специалист отдела продаж связывается в рабочее время с 9:00 до 19:00, уточняет состав сервисов, объем данных, требования регуляторов и допустимое время недоступности. Подготовленный перечень систем и схема текущей сети ускоряют этап; отсутствие информации об интеграциях и внешних зависимостях, наоборот, растягивает его.
Шаг 2. Проектирование конфигурации
Подбор архитектуры выполняется под задачу: определяется формат размещения, схема сегментации сети, состав мер защиты, регламент резервного копирования и модель оплаты. На этом шаге фиксируются требования к доступности и точке восстановления. Переход к развертыванию происходит после согласования конфигурации и условий обслуживания.
Шаг 3. Развертывание и миграция
Перенос систем проводится по согласованному плану, чаще поэтапно: сначала тестовый контур, затем вспомогательные сервисы, в последнюю очередь критичные системы. Активация серверов после подготовки конфигурации занимает около десяти минут, основное время приходится на перенос данных и проверку работоспособности приложений. Этап затягивается при устаревших версиях программного обеспечения, недокументированных зависимостях и отсутствии окна для технологического перерыва.
Шаг 4. Сопровождение и контроль
Работа после запуска включает мониторинг событий инфраструктуры, ежеквартальный аудит управляющих сервисов и хостов с помощью Tenable, своевременное обновление операционных систем и сервисных пакетов, контроль резервного копирования. Реакция на обращения заказчиков составляет до десяти минут, поддержка доступна через центр поддержки и мессенджеры. Внедрение, сопровождение и аудит инфраструктуры выполняются в рамках профессиональных сервисов с фиксированным SLA.
Почему выбирают Pro-Data в Казахстане
Прозрачность процесса проявляется в порядке согласования: состав ресурсов, меры защиты, регламент копирования и условия сопровождения фиксируются до старта работ, а не уточняются постфактум. Заказчик получает понятную зону ответственности сторон, что снижает риск недопонимания при инцидентах и плановых работах.
Подтверждаемые практики защиты опираются на внешний аудит и партнерские решения промышленного уровня: Fortinet для фильтрации трафика, Qrator Labs для противодействия DDoS, Veeam для резервного копирования и восстановления, Tenable для поиска уязвимостей. Партнерская экосистема включает также HPE, Cisco, Intel, Brocade, Red Hat и Microsoft.
Опыт работы с регулируемыми отраслями накоплен с 2021 года. Компания обслуживает более 300 заказчиков, располагает шестью локальными дата-центрами в Казахстане и Узбекистане, а фактический средний показатель доступности локаций по итогам 2025 года превысил 99,982 процента. Индивидуальный результат зависит от выбранной конфигурации и условий эксплуатации.
Сопровождение инженером закреплено за задачей, а не распределяется по общей очереди. Инженерная команда участвует в проектировании, миграции и последующем контроле, а менеджер по работе с клиентами координирует согласование условий. До старта работ имеет смысл уточнить требования регуляторов к хранению данных, допустимое время недоступности систем и перечень внешних интеграций.
Основные преимущества
- Инфраструктура сертифицирована по ISO/IEC 27001:2022, в 2023 году получена сертификация PCI DSS.
- Дата-центры спроектированы по стандарту TIER III, доступно шесть локальных площадок в Казахстане и Узбекистане.
- Хранение данных на территории страны соответствует требованиям закона РК номер 94-V о персональных данных.
- Ежеквартальное сканирование инфраструктуры на уязвимости с последующим устранением выявленных рисков.
- Резервное копирование с географически распределенным хранением и поддержкой правила 3-2-1.
- Совместимость объектного хранилища с API Amazon S3 для переноса существующих решений.
- SLA с уровнем доступности до 99,99 процента и реакцией на обращения до десяти минут.
- Модель оплаты pay-as-you-go либо фиксированные платежи по согласованной конфигурации.
Ответы на частые вопросы
Как обеспечивается защита от DDoS-атак?
Применяется внешняя фильтрация трафика Qrator Labs с очисткой в реальном времени, включая противодействие атакам прикладного уровня L7. Легитимные запросы продолжают поступать к сервису, вредоносный трафик отсекается до попадания на инфраструктуру заказчика. Подробные условия подключения описаны в разделе защиты от DDoS-атак в Казахстане, состав фильтрации подбирается под характер публичных сервисов.
Как работает шифрование данных?
Информация защищается алгоритмами шифрования на всех этапах обработки: при передаче между узлами и при хранении на дисковых системах. Совместно с шифрованием применяется сегментация сети, при которой инфраструктура разделяется на изолированные сегменты с контролем взаимодействий между ними. Такая схема ограничивает распространение угрозы даже при компрометации отдельного узла.
Какой уровень резервирования данных предусмотрен?
Действует многоуровневая система резервного копирования с географически распределенным хранением копий. Копирование выполняется автоматизированно по согласованному расписанию, поддерживается правило 3-2-1 и работа через агенты Veeam с администрированием из панели управления. Глубина хранения, частота копирования и приоритет восстановления систем определяются требованиями заказчика к времени и точке восстановления.
Кто имеет доступ к данным заказчиков?
Доступ регулируется строгими мерами контроля: права разграничиваются по ролям, действия журналируются, а взаимодействия внутри сети ограничены сегментацией. Порядок предоставления доступа персоналу и правила его отзыва входят в область сертификации ISO/IEC 27001:2022 и проверяются при внешнем аудите. Условия обработки данных фиксируются в договорных документах до начала работ.
Как проверить уровень безопасности инфраструктуры?
Проверка выполняется по документам и фактическим показателям. Доступен сертификат ISO/IEC 27001:2022, оформленный на юридическое лицо в Казахстане, сведения о сертификации PCI DSS и стандарте проектирования дата-центров TIER III. Дополнительно инфраструктура проходит ежеквартальное сканирование на уязвимости с помощью Tenable, охватывающее операционные системы, сервисы и установленные пакеты.
Предоставляется ли защита веб-приложений (WAF)?
Защита веб-приложений предоставляется по запросу и подключается для сервисов с внешним доступом: сайтов, порталов, личных кабинетов и открытых API. Состав правил фильтрации и режим работы согласуются под конкретное приложение, поскольку избыточно строгие настройки способны затрагивать легитимные запросы. Подключение рассматривается вместе с внешней фильтрацией трафика.
Где физически хранятся данные заказчиков?
Данные размещаются в локальных дата-центрах Pro-Data в Казахстане и Узбекистане, всего доступно шесть площадок. Для заказчиков из Казахстана хранение организуется на территории страны, что соответствует требованиям закона номер 94-V о персональных данных. Расположение площадки согласуется при проектировании конфигурации и фиксируется в условиях обслуживания.
Что нужно для подключения безопасного облака?
Требуются перечень переносимых систем, оценка объема данных и прогноз их роста, требования к времени восстановления и допустимому перерыву в работе, а также сведения о внешних интеграциях и применимых требованиях регуляторов. По этим данным подбирается конфигурация, после согласования которой активация серверов занимает около десяти минут. Обращение можно оставить по телефону +7 700 555 30 22 или через центр поддержки.
Согласование условий начинается с короткого разбора текущей инфраструктуры: специалист уточняет состав систем, требования к данным и допустимое время недоступности, после чего предлагает конфигурацию с составом мер защиты. Для компаний в Алматы и других городах Казахстана доступны консультация инженера, тестовый доступ к серверу и поэтапный план миграции без остановки основных сервисов.